Cloudflare 开源 AI 安全审计引擎
推荐指数 78.0 NO. 003 · 2026.10.08
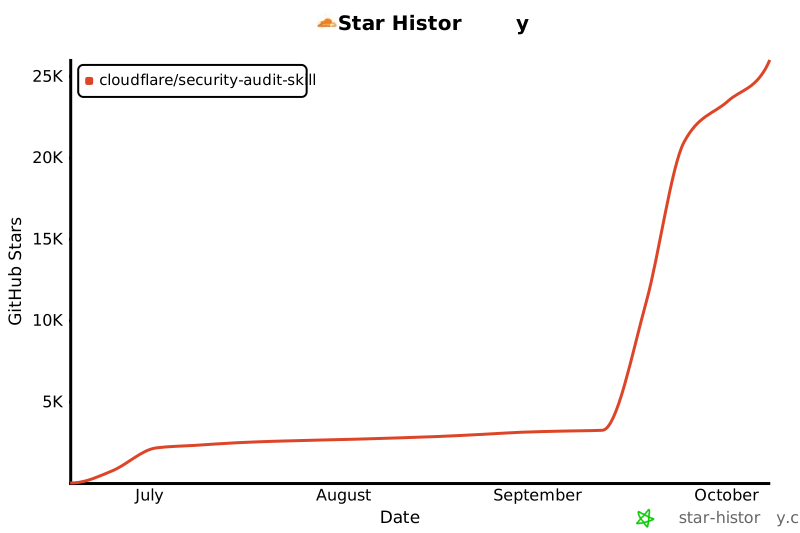
Stars25,989
为什么值得看
将编码 Agent 转化为安全审计员,通过六阶段结构化流程(侦察、覆盖引导挖掘、候选验证等)自动发现漏洞。这是 Cloudflare 内部漏洞挖掘系统的单仓库起点,可直接嵌入现有 Agent 工作流。
A coding-agent skill for multi-phase security audits with independently verified, machine-readable findings
编辑判断
安全审计长期依赖人工渗透测试或静态分析工具(如 Semgrep、CodeQL),前者成本高,后者误报率高且无法理解业务逻辑。这个 skill 的独特之处在于用多 Agent 隔离架构模拟人类安全研究员的协作流程——侦察、狩猎、验证分离,避免单 Agent 的确认偏误。
与 GitHub Copilot 的代码安全扫描或 Snyk 的依赖漏洞检测不同,它聚焦的是逻辑漏洞和架构级风险,这正是传统工具最难覆盖的地带。如果你在用 Cursor/Cline 等编码 Agent 做生产级代码生成,建议把它接入 CI 作为强制关卡,尤其是处理 auth、支付、文件上传等关键路径时。
Star History
生态分析
Production
Cloudflare开源的编码Agent安全审计技能框架,填补企业级自动化漏洞挖掘工具链空白
独特价值:六阶段结构化审计流程,产出机器可读、独立验证的发现,源自内部生产系统