让 AI 编码代理自动做威胁建模
推荐指数 68.0 NO. 003 · 2026.10.30
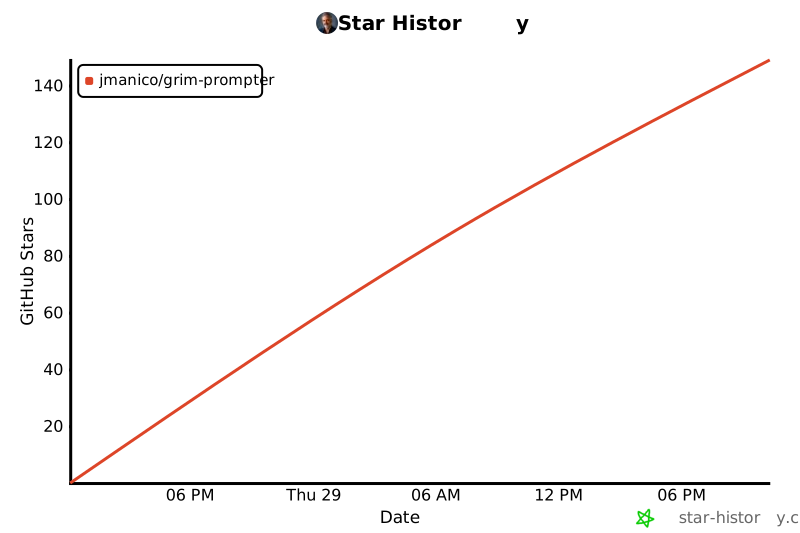
Stars149创建1 天前Forks15Issues0
简介
Grim Prompter 提供 65 个结构化提示词,让 Claude Code、Codex 等编码代理自动分析代码架构、识别信任边界并输出可验证的威胁模型。AI 工程师无需安全背景即可在代码提交前完成系统化安全审查,降低生产漏洞风险。
Threat modeling for AI coding agents: point Claude Code, Codex or any agent at your repo and get an evidence-traced threat model. 36 architectures, 29 methods, MIT.
媒体预览
编辑判断
安全左移喊了很多年,但威胁建模一直是人工重活,OWASP ASVS 几百条检查项让开发团队望而却步。Grim Prompter 的聪明之处在于把安全方法论拆解成代理可执行的离散任务,而不是让工程师啃 STRIDE 或 PASTA 框架。
跟 Snyk、SonarQube 这类静态扫描工具不同,它不是找已知漏洞模式,而是让代理推理业务逻辑层面的威胁场景,比如"这个 API 的 rate limit 绕过会导致什么"。缺点是依赖代理本身的推理质量,复杂架构可能漏边界。
如果你团队已经在用 Claude Code 或 Codex 做代码生成,加这套 prompt 的成本几乎为零,适合作为 SDL 流程里的轻量级安全门。做 AI IDE 插件创业的团队也可以参考这种"方法论即 prompt"的设计思路。
Star History
生态分析
Beta
AI编码代理时代的威胁建模基础设施,填补安全左移中架构分析工具空白
独特价值:唯一将STRIDE/LINDDUN/PASTA等29种方法论结构化注入AI代理的威胁建模工具
竞品: