OpenAI 开源代码安全扫描工具
Codex Security 是 OpenAI 发布的代码漏洞扫描与修复工具,提供 CLI、SDK 和 GitHub Action 三种集成方式,支持从扫描到生成补丁的完整安全工作流。对需要把安全扫描嵌入 CI/CD 的 AI 工程团队来说,这是官方背书的替代方案,可减少对第三方安全工具的依赖。
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm: https://www.npmjs.com/package/@openai/codex-security
代码安全扫描长期被 Snyk、SonarQube、Semgrep 等工具垄断,AI 团队往往要额外付费或自建规则集。Codex Security 的差异化在于把漏洞发现、验证、补丁生成串成闭环,而不是只抛出一堆告警让开发者手动处理。
值得注意的是它的 Deep Scan 机制——重复运行并去重,这暗示 OpenAI 在用多轮 agentic 方式提升漏报率,而非传统静态分析的单一 pass。如果你的团队已经在用 Codex 做代码生成,安全扫描可以零摩擦接入同一条管线。
目前 11.7k star 但刚发布不久,建议观望其规则覆盖度和误报率表现,特别是对比 Semgrep 的自定义规则生态。做 AI 原生开发工具的创业者可以研究它的 SDK 设计,安全 agent 的编排模式可能会被复制到其他垂直场景。
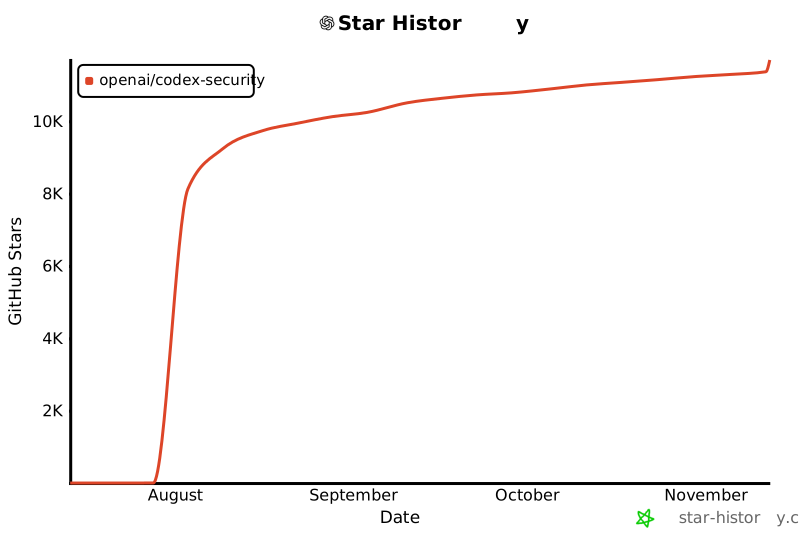
OpenAI官方安全工具链入口,面向AI工程团队的CI/CD原生漏洞治理方案
独特价值:官方Codex生态闭环,扫描-验证-修复全链路,SDK/CLI/Action三端统一