开源攻击面管理引擎自动映射漏洞
cvENGINE 将资产发现、服务指纹和 CVE 威胁情报整合为持续闭环,用只读验证直接回答「哪些漏洞正在你的资产上生效」。对安全预算有限但需要企业级攻击面可视化的团队是零成本替代方案。
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.

传统上安全团队要把 Shodan/Censys 做资产发现、Nuclei/OpenVAS 做漏洞扫描、再手工去 VulDB 查 CVE 关联,三个工具三条数据流,最后靠 Excel 拼答案。cvENGINE 的核心差异是把「资产-指纹-CVE-验证」串成自动流水线,输出的是可直接行动的 verdict 而非告警风暴。
跟 Attack Surface Management 领域的商业产品如 Cortex Xpanse、Censys ASM 相比,cvENGINE 缺少 SLA 和托管服务,但功能骨架已经对齐,且验证环节用只读 exploit 降低误报率的设计比很多商业扫描器更克制。跟开源竞品如 OWASP Amass + nuclei 的组合比,它省掉了自己写关联逻辑的工作量。
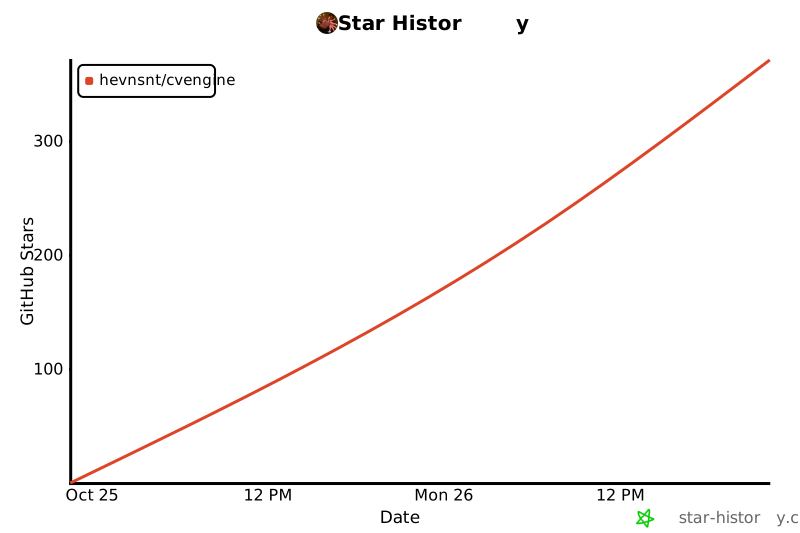
最适合两类场景:一是初创公司安全团队只有 1-2 人,需要快速拿到「今天有没有被 0day 砸中」的答案;二是红队/渗透测试人员做外部侦察时,需要一个能自动收敛到可验证漏洞的预扫描层。371 stars 且 0 open issues 说明项目还很早期,代码成熟度需要自行评估后再上生产环境。
AI驱动的外部攻击面管理工具,集成MCP协议实现安全自动化闭环
独特价值:零成本替代方案,只读验证直接确认漏洞可利用性,对接开发者Agent